APIBASE
100% API

Arrêtez de chercher vos données.
Adressez-les directement.

Stop Querying Data.
Start Addressing It.

Une application sur un domaine. Un backend sur un autre. Connectés par HTTP, tokens, ACLs et exécution API explicite.

An application on one domain. A backend on another. Connected through HTTP, tokens, ACLs, and explicit API execution.

Ce n’est pas une maquette. La démo communique avec un vrai backend distant.
Les lectures et écritures passent par de vrais appels API.

This is not a mockup. The demo talks to a real remote backend.
Reads and writes happen through live API calls.
Intégration indépendante du langage
Language-agnostic integration

Un proxy. N’importe quel langage.

One proxy. Any language.

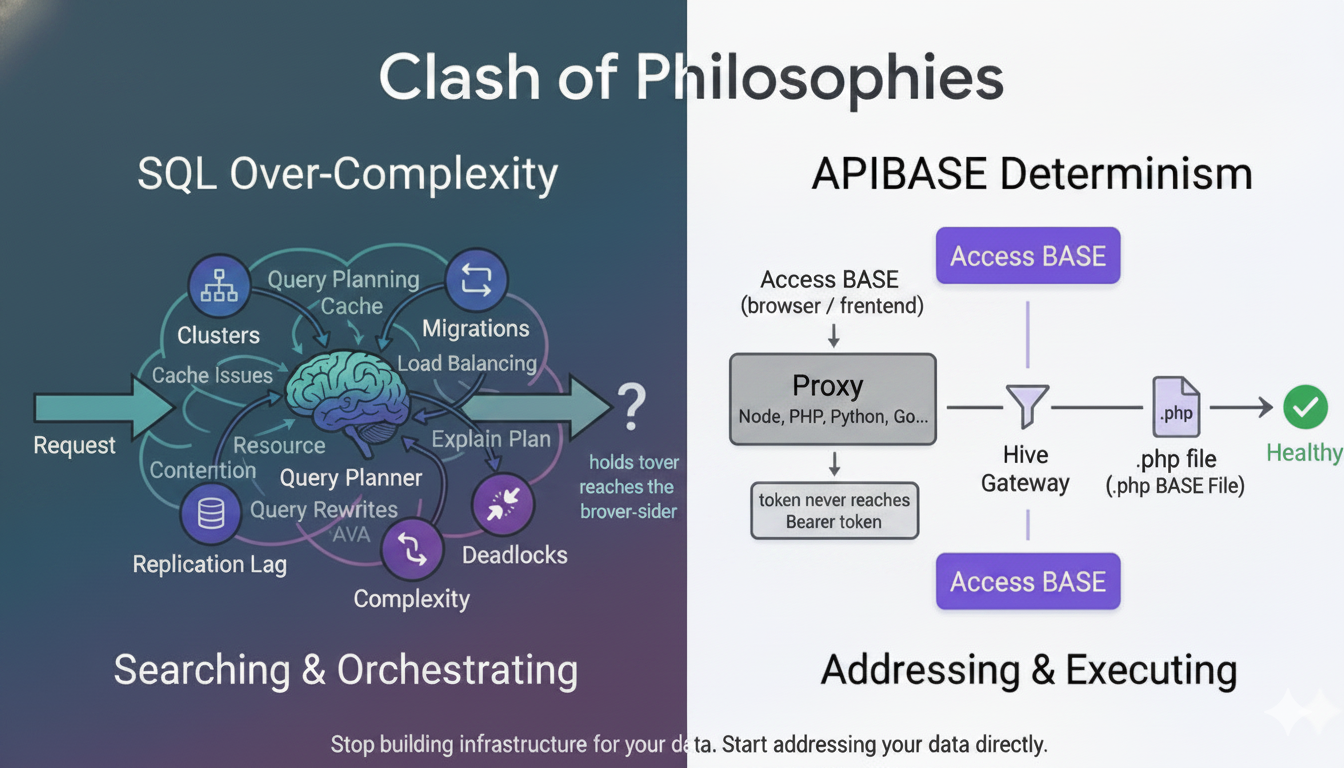
Votre frontend appelle un mince proxy côté serveur — PHP, Node, Python, Go, peu importe — qui conserve le token et relaie les requêtes vers APIBASE. Le token ne se rend jamais dans le navigateur.

Your frontend calls a thin server-side proxy — PHP, Node, Python, Go, anything — which holds the token and relays requests to APIBASE. The token never reaches the browser.

Comment ça fonctionne
How it works

Navigateur → votre proxy contenant le token → APIBASE

Browser → your proxy (holds token) → APIBASE

Le proxy vous appartient. Un seul fichier, dans le langage de votre choix. APIBASE ne voit que des requêtes HTTP authentifiées.

The proxy is yours. One file in any language. APIBASE only sees authenticated HTTP requests.

Systèmes basés sur la recherche vs exécution par coordonnées
Search-heavy systems vs coordinate-based execution
SQL vs APIBASE comparison

Des systèmes lourds en recherche vers un adressage direct par coordonnées.

From search-heavy systems to direct coordinate-based addressing.

100 % API

100% API

L’interface ne touche jamais les données directement. Chaque lecture et chaque écriture est exécutée par des endpoints API.

The UI never touches the data directly. Every read and write operation is executed through API endpoints.

Contrôlé par token

Token-controlled

Chaque agent utilise son propre token. Les permissions sont appliquées par le backend, pas par un simple habillage frontend.

Each agent uses its own token. Permissions are enforced by the backend, not by frontend cosmetics.

Séparation réelle

Real separation

Le frontend tourne sur apibase.info. Le backend tourne sur apibase.work. Le couplage reste minimal et explicite.

The frontend runs on apibase.info. The backend runs on apibase.work. The coupling stays minimal and explicit.

Ce que cette page démontre

What this page proves

Cette démo fonctionne avec un backend distant réel. Les commandes sont chargées par HTTP. Les actions sont authentifiées par tokens. L’accès est filtré par les ACLs Hive avant l’exécution.

This demo runs against a live remote backend. Orders are loaded through HTTP. Actions are authenticated with tokens. Access is filtered through Hive ACLs before execution.

Le frontend n’est qu’un client. Le backend demeure l’autorité.

The frontend is only a client. The backend remains the authority.

Ce que vous voyez est ce que le système exécute
What you see is what the system executes

Quand un agent lit, résout, réserve, expédie ou se fait refuser l’accès, cette action est le résultat d’une vraie requête API — pas d’un truc local dans l’interface.

When an agent reads, resolves, reserves, ships, or gets denied, that action is the result of a real API request — not a local UI trick.

Exécution multi-agents

Multi-agent execution

  • Ventes peut lire les clients et produits, puis créer des commandes.Sales can read clients and products, then create orders.
  • Stock peut réserver des commandes et mettre à jour les données liées au stock.Stock can reserve orders and update stock-related data.
  • Expédition peut créer des expéditions et marquer des commandes comme expédiées.Shipping can create shipments and mark orders as shipped.
  • Audit peut réviser les actions et supprimer des commandes lorsque c’est autorisé.Audit can review actions and remove orders when authorized.

Ce qui rend APIBASE différent

What makes it different

  • Opacité native des données : les agents reçoivent seulement les données nécessaires à leur tâche.Native Data Opacity: agents only receive the data required for their task.
  • Refus explicite : les lectures et écritures refusées sont visibles, claires et traçables.Meaningful refusal: denied reads and writes are visible, explicit, and traceable.
  • Exécution mesurée : chaque action d’agent consomme de vraies requêtes API.Measured execution: each agent action consumes real API requests.
  • Visibilité TLC : chaque action significative peut être rattachée à une coordonnée.TLC visibility: every meaningful action can be traced to a coordinate.

Pourquoi c’est important

Why it matters

La plupart des applications cachent l’exécution derrière des frameworks lourds, des jointures implicites et un couplage backend rigide. APIBASE rend l’exécution explicite, cadrée et inspectable.

Most applications hide execution behind heavy frameworks, implicit joins, and backend coupling. APIBASE makes execution explicit, scoped, and inspectable.

Sécurité
Security

Les permissions sont appliquées par tokens et ACLs au moment de l’exécution.

Permissions are enforced by tokens and ACLs at runtime.

Traçabilité
Traceability

Les actions peuvent être décrites, refusées et rattachées à des opérations API exactes.

Actions can be narrated, denied, and tied to exact API operations.

Séparation
Separation

L’application et le backend restent physiquement indépendants.

The application and the backend remain physically independent.

Performance · Mémoire partagée APCu
Performance · APCu shared memory

Rapide par conception

Fast by design

Chaque base utilisateur vit dans son propre fichier PHP. À la première requête, le fichier est analysé et chargé dans APCu — la mémoire partagée de PHP, accessible par tous les processus du serveur. Chaque requête suivante lit directement depuis la RAM. Pas d’I/O disque, pas de relecture PHP.

Each user base lives in its own PHP file. On the first request, the file is parsed and loaded into APCu — PHP's shared memory, accessible by all processes on the server. Every subsequent request reads directly from RAM. No disk I/O, no re-parsing.

La fraîcheur des données est garantie par une validation filemtime à chaque requête. Si le fichier a changé, le cache est automatiquement contourné. Aucune donnée périmée n’est servie.

Freshness is guaranteed by filemtime validation on every request. If the file changed, the cache is bypassed automatically. No stale data is ever served.

Première requête
First request

Le fichier est lu, analysé et stocké en mémoire partagée. Cela arrive une fois par déploiement ou redémarrage.

File is read, parsed, and stored in shared memory. Happens once per deploy or restart.

Requêtes suivantes
All subsequent

Les données sont servies depuis la RAM. Aucun accès disque, aucune analyse PHP. Un seul stat() valide la fraîcheur.

Data served from RAM. No disk access, no PHP parsing. One stat() to validate freshness.

Résultat mesuré
Measured result

500 enregistrements d’une table de 60 000 lignes retournés en 0,0035 sec sur un serveur réel.

500 records from a 60,000-row table returned in 0.0035 sec on a live server.

Prêt à le voir en action ?

Ready to see it in action?

Ouvrez la démo en direct et changez d’agent pour voir comment la même interface change de comportement selon les permissions du token, le périmètre API et l’application des règles côté backend.

Open the live demo and switch between agents to see how the same interface changes behavior according to token permissions, API scope, and backend enforcement.

Ouvrir la démo API Open API demo